Informationssäkerhet och ledarskap
Vad jag lärde mig av att införa ISO 27001 – om människor, ledarskap och förmågeutveckling
Under mina drygt trettio år inom säkerhetsområdet har jag arbetat med att utveckla informationssäkerheten i flera olika verksamheter, bland annat genom att införa arbetssätt och säkerhetsåtgärder med stöd av ISO 27002 och dess föregångare, ända tillbaka till tiden då den svenska standarden hette SS 627799.
Ingen av dessa verksamheter blev certifierad enligt ISO 27001. Det var heller inte nödvändigtvis ambitionen. Målet var att förbättra informationssäkerheten och skapa systematiska arbetssätt som fungerade i den dagliga verksamheten.
I ett senare uppdrag som säkerhetschef var ambitionen däremot tydlig. Verksamheten skulle certifieras enligt ISO 27001. Det blev ett omfattande och lärorikt arbete som slutligen resulterade i att vi erhöll certifikatet. Trots min tidigare erfarenhet av informationssäkerhet, riskhantering och säkerhetsledning gav införandet mig flera nya insikter. Den kanske viktigaste handlade om skillnaden mellan att dokumentera hur verksamheten ska arbeta och att faktiskt få människor att arbeta på det sättet.
En bra grund underlättar införandet
En stor fördel vid införandet var att verksamheten redan hade etablerade ledningssystem för kvalitet och miljö enligt ISO 9001 och ISO 14001. Informationssäkerheten kunde därför integreras i den befintliga verksamhetsstyrningen.
Vi hade redan etablerade processer för internrevisioner, avvikelsehantering, ledningens genomgång och ständiga förbättringar. Det innebar att vi kunde bygga vidare på fungerande arbetssätt i stället för att skapa ett helt nytt ledningssystem.
Arbetet omfattade bland annat att identifiera informationstillgångar, analysera risker, tydliggöra ansvar och utveckla styrande dokument. Vi behövde också förstå vilka krav som ställdes från kunder, myndigheter, leverantörer och den egna organisationen. En viktig del var att skapa förståelse för informationens värde. Information kan vara en av verksamhetens mest skyddsvärda tillgångar, samtidigt som den är en förutsättning för att kunna leverera produkter och tjänster till kunderna.
Det blev tydligt att informationssäkerhet behöver vara en integrerad del av verksamhetens processer och dagliga arbete.
Verksamheten måste själv äga införandet
En av mina viktigaste erfarenheter är att verksamheten själv behöver ta ansvar för införandet av sitt ledningssystem. Jag föredrar egentligen att tala om arbetssätt, eftersom det tydligare beskriver vad ledningssystemet ska åstadkomma i praktiken.
Under arbetets gång hade vi stöd av externa konsulter. Det tillförde värdefulla perspektiv, men jag fick också erfara hur viktigt det är med kontinuitet, verksamhetskunskap och praktisk erfarenhet av att införa ledningssystem. Erfarenhet av informationssäkerhet innebär inte nödvändigtvis erfarenhet av att införa ett ledningssystem enligt ISO 27001. Det är två närliggande men delvis olika kompetensområden.
När jag själv tog ett tydligare ansvar för att leda införandet kunde vi driva arbetet framåt med större kontinuitet och bättre koppling till verksamhetens förutsättningar.
Externa konsulter kan bidra med specialistkompetens, erfarenhet och resurser, men de kan aldrig fullt ut ersätta den egna organisationens kunskap om verksamheten, dess processer, medarbetare och risker. Ett ledningssystem ska dessutom fungera långt efter att ett konsultuppdrag har avslutats. Därför behöver den kunskap och erfarenhet som byggs upp under införandet också stanna i organisationen.
Det är möjligt att köpa hjälp med att införa ett ledningssystem. Men verksamheten måste själv utveckla förmågan att använda det.
Varför följer medarbetarna inte mina instruktioner?
Under arbetet lade jag mycket tid på att skriva riktlinjer, instruktioner och andra styrande dokument. De skulle vara tydliga, relevanta och praktiskt användbara. Jag tycker själv att de blev jättebra. Ändå kunde jag ibland konstatera att medarbetare fortsatte att arbeta på samma sätt som tidigare.
Varför följde de inte instruktionerna? Jag hade ju lagt ner mycket arbete på att beskriva hur de skulle göra. Dokumenten var granskade, beslutade och publicerade i ledningssystemet.
Det var när jag funderade över detta som polletten trillade ner.
Bara för att jag som säkerhetschef har skrivit en instruktion betyder det inte att någon har läst den. Och även om någon har läst den betyder det inte att personen har förstått, accepterat eller börjat använda den.
Det låter självklart när man säger det högt, men insikten förändrade mitt sätt att se på säkerhetsarbetet. Jag hade fokuserat mycket på att utveckla verksamhetens styrande dokumentation. Men dokumentationen var egentligen bara en av förutsättningarna för att förändra verksamhetens arbetssätt.
Det verkliga arbetet började när dokumenten var färdiga.
Från information till förmåga
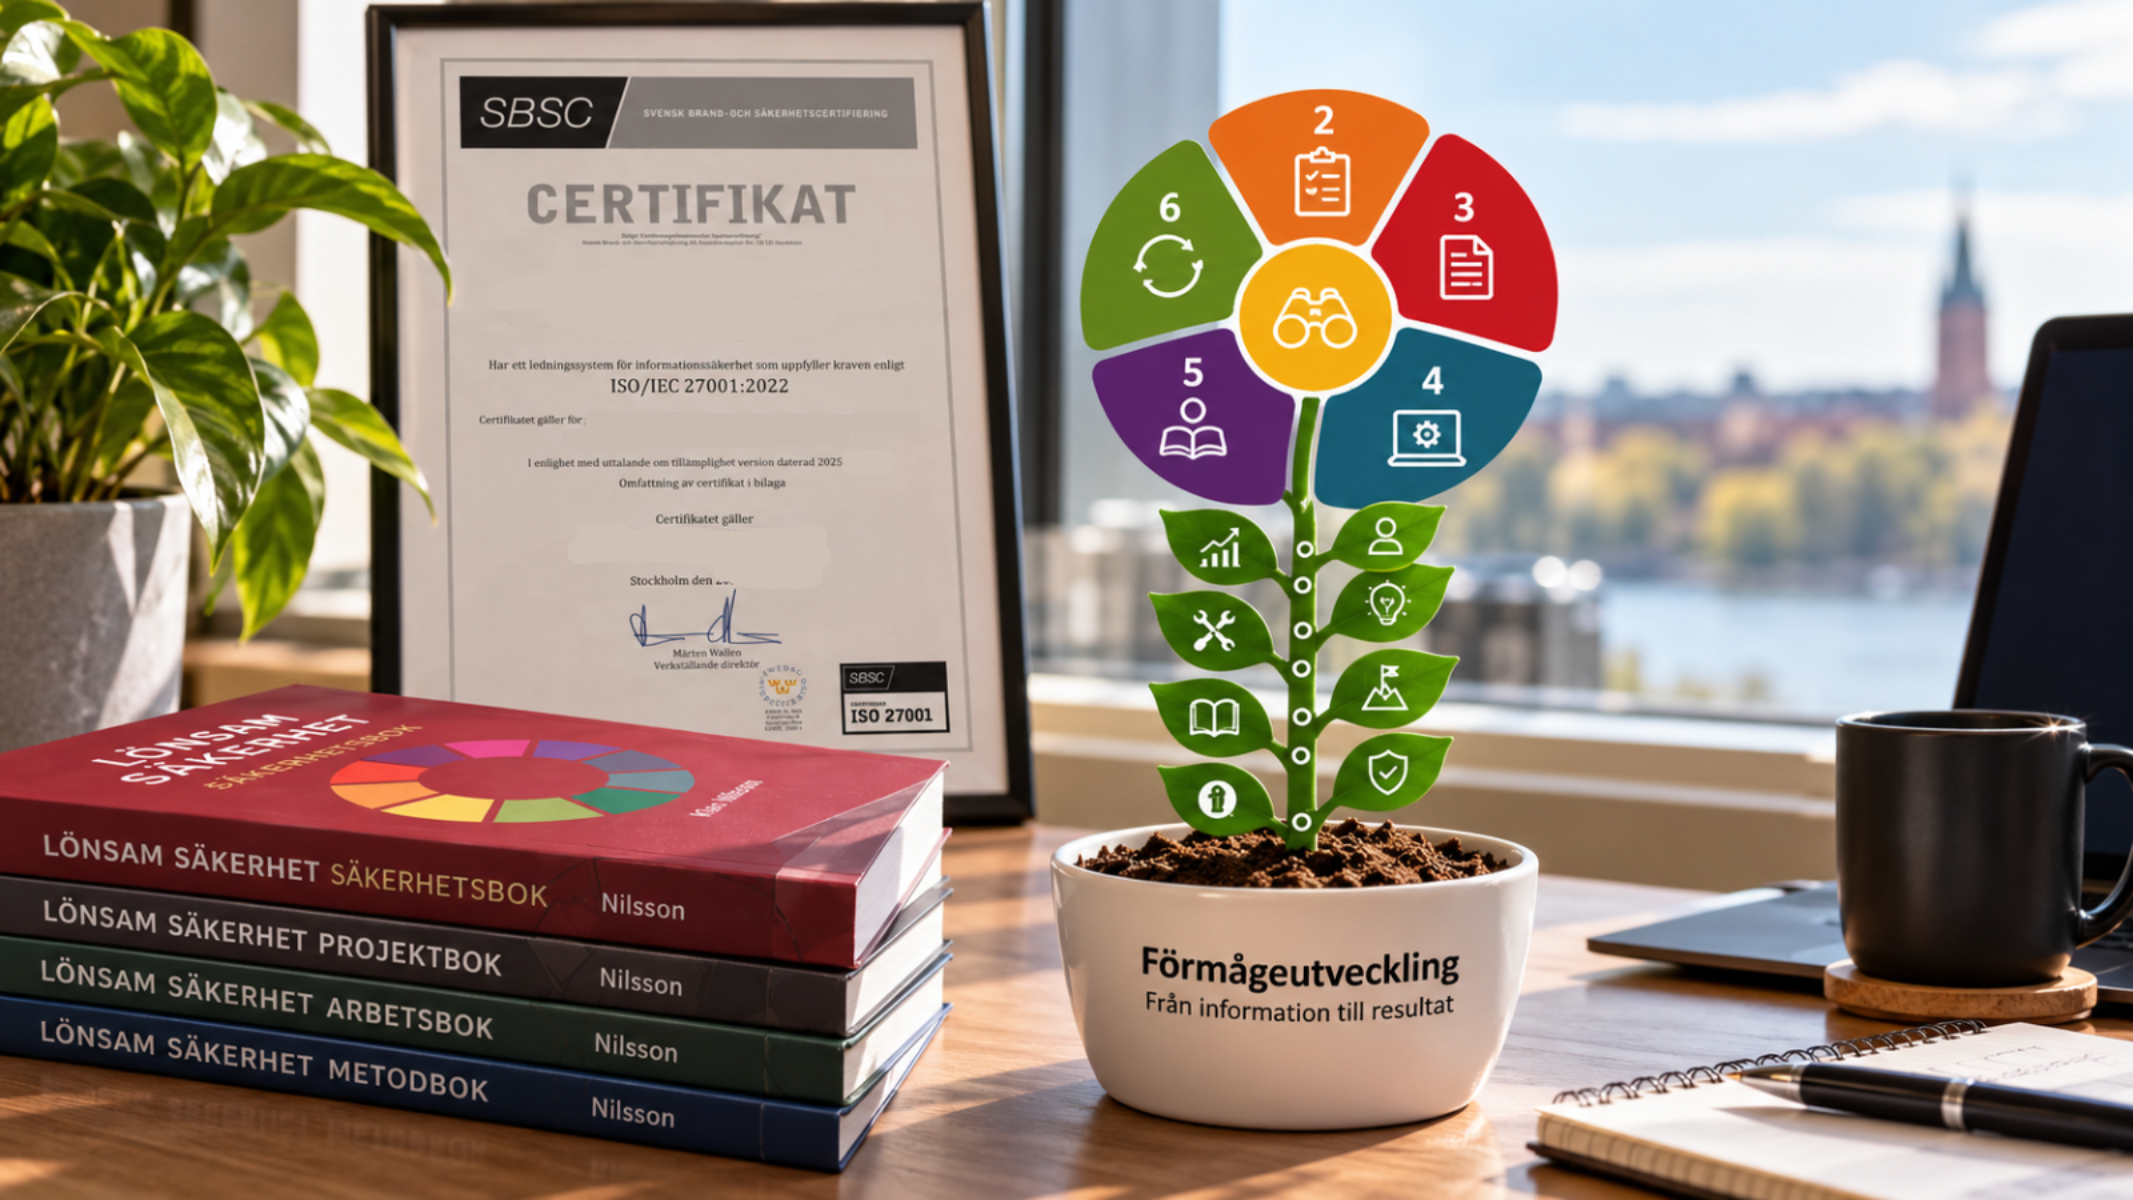
Den här insikten ledde till att jag började utveckla en modell för verksamhetens och medarbetarnas förmågeutveckling som jag kallar Blomman. Modellen beskriver hur en människa utvecklas från att ha fått information till att faktiskt kunna utföra en arbetsuppgift och ta ansvar för resultatet. Utvecklingen omfattar åtta steg:
Information → Kunskap → Förståelse → Erfarenhet → Kompetens → Förmåga → Prestation → Ansvar.
Men utvecklingen sker inte automatiskt. En medarbetare kan ha både kunskap och kompetens men ändå sakna förutsättningar att utföra arbetet. Det kan bero på bristande resurser, otillräckliga befogenheter, otydligt ledarskap eller andra organisatoriska förhållanden. Det är därför modellen också omfattar individens inre och yttre förutsättningar. För att kunna ställa krav på prestation behöver arbetsgivaren först skapa förutsättningar för att medarbetaren ska kunna prestera.
Verksamhetens förmåga utvecklas genom ett samspel mellan organisationen och medarbetarna. Det är en kontinuerlig process som utgår från verksamhetens förutsättningar, såsom intressenter, krav och hotbild. Utifrån dessa planeras arbetet, ansvar och resurser fördelas och gemensamma arbetssätt dokumenteras. Med hjälp av verksamhetsstöd och individuell förmågeutveckling får medarbetarna förutsättningar att omsätta arbetssätten i praktiken. Genom uppföljning, erfarenhetsåterföring och förbättringar utvecklas sedan verksamhetens samlade förmåga över tid.
Modellen fick namnet Blomman eftersom förmågeutveckling, precis som en blomma, behöver kontinuerlig omvårdnad för att fortsätta utvecklas. Den finns numera beskriven i Lönsam säkerhet – Säkerhetsbok, i kapitlet om förmågeutveckling.
Ledningen måste vilja ha ledningssystemet – inte bara certifikatet
En annan viktig erfarenhet är betydelsen av ledningens engagemang. Det är relativt enkelt för en företagsledning att besluta att verksamheten ska certifieras enligt ISO 27001. Det är betydligt mer krävande att införa och upprätthålla det systematiska arbetssätt som standarden förutsätter. Ett ledningssystem för informationssäkerhet påverkar hela verksamheten. Det handlar om hur risker identifieras och hanteras, hur beslut fattas, hur ansvar fördelas, hur medarbetare arbetar och hur verksamheten följer upp och förbättrar sina resultat.
Det kräver att ledningen är engagerad, avsätter resurser och aktivt driver utvecklingen. Säkerhetschefen kan leda och samordna arbetet, men kan inte ensam förändra verksamhetens arbetssätt. Ledningen behöver ange inriktningen, fatta beslut och tilldela resurser. Cheferna behöver omsätta besluten i den dagliga verksamheten och medarbetarna behöver utveckla den kompetens och förmåga som krävs för att utföra arbetet. Säkerhetsfunktionens uppgift är att stödja, samordna och följa upp utvecklingen.
Jag har därför blivit alltmer övertygad om att ledningens viktigaste beslut inte är att verksamheten ska certifieras. Det viktigaste beslutet är att verksamheten ska arbeta systematiskt med informationssäkerhet. Certifikatet blir sedan en bekräftelse på att ledningssystemet uppfyller standardens krav. När ledningen verkligen vill ha arbetssättet finns också bättre förutsättningar för att förändringarna ska leva vidare efter certifieringen.
Certifieringens värde beror också på vem som granskar
En av mina mest positiva erfarenheter från införandet var samarbetet med Svensk Brand- och Säkerhetscertifiering (SBSC) som certifieringsorgan. SBSC har lång erfarenhet av säkerhetsbranschen och god förståelse för de krav som ställs på verksamheter med höga säkerhetskrav. Jag upplevde deras revisorer som synnerligen kompetenta, noggranna och professionella. De tog inga genvägar. Granskningen var grundlig och frågorna relevanta. Vi behövde kunna visa att ledningssystemet uppfyllde kraven och att våra arbetssätt fungerade i praktiken. Det uppskattade jag.
Certifieringsmarknaden består av olika aktörer med varierande erfarenhet, branschkunskap och arbetssätt. För den som ska välja certifieringsorgan är det därför viktigt att undersöka mer än priset och hur snabbt ett certifikat kan utfärdas.
Ett certifikat ska inge förtroende hos kunder och andra intressenter. Det förtroendet bygger bland annat på att granskningen genomförs kompetent, oberoende och med hög integritet. Som kund vill jag ha en revisor som ställer krav, identifierar brister och vågar ifrågasätta våra arbetssätt. Det kan innebära mer arbete under certifieringsprocessen, men det bidrar också till att utveckla verksamheten. Jag vill hellre ha en krävande revision som gör oss bättre än en enkel revision som bara ger oss ett certifikat.
Min erfarenhet av SBSC är att de tar sitt uppdrag på stort allvar. Deras kompetens och noggrannhet bidrog till att höja kvaliteten i vårt arbete och gav mig ett stort förtroende för certifieringsprocessen. För mig är det en viktig del av certifieringens värde.
När projektet är slut börjar det verkliga arbetet
När certifieringen var genomförd hade vi kommit långt. Ledningssystemet var certifierat, risker hade identifierats, ansvar tydliggjorts och många förbättringar hade genomförts. Samtidigt återstod arbete med att utveckla och befästa de gemensamma arbetssätten i hela organisationen. Ett sådant arbete blir egentligen aldrig färdigt.
Det är också helt naturligt. Att införa ett ledningssystem innebär en förändring av verksamheten som behöver fortsätta långt efter att själva införandeprojektet avslutats. Det är en erfarenhet som jag har tagit med mig in i arbetet med bokserien Lönsam säkerhet.
I Projektboken beskriver jag bland annat skillnaden mellan projektets leverans och den förmåga som verksamheten faktiskt behöver utveckla. Ett projekt kan leverera ett nytt system, dokumentation och utbildning. Men nyttan uppstår först när resultatet används och fungerar i verksamheten. Ett ledningssystem är ett särskilt tydligt exempel. Det ska inte bara hantera dagens risker och krav, utan också skapa förmåga att identifiera och genomföra framtida förbättringar.
Vad skulle jag göra annorlunda idag?
Med erfarenheterna från införandet skulle jag lägga ännu större vikt vid att planera förankringen och förmågeutvecklingen redan från projektets början. Jag skulle också vara ännu tydligare med att certifieringen är en milstolpe på vägen, medan verksamhetens förmåga att arbeta systematiskt och förbättra sig är det långsiktiga målet.
Det innebär att redan från början planera för hur nya arbetssätt ska införas, vilka som behöver utbildas, hur cheferna ska följa upp efterlevnaden och vem som ansvarar för den fortsatta utvecklingen. För det är först när människor börjar arbeta annorlunda som förändringen har fått verklig effekt.
Det är kanske den viktigaste erfarenheten jag tar med mig från införandet av ISO 27001. Ett ledningssystem är trots allt ett arbetssätt, inte en pärm i bokhyllan eller en programvara i datorn. Certifikatet ska vara ett kvitto på att ledningssystemet uppfyller kraven och fungerar som avsett.
Men det verkliga värdet ligger i att ledningssystemet bidrar till att utveckla verksamhetens förmåga att nå sina mål. Läs mer om förmågeutveckling i mina böcker och modellen Lönsam säkerhet på www.lönsamsäkerhet.se